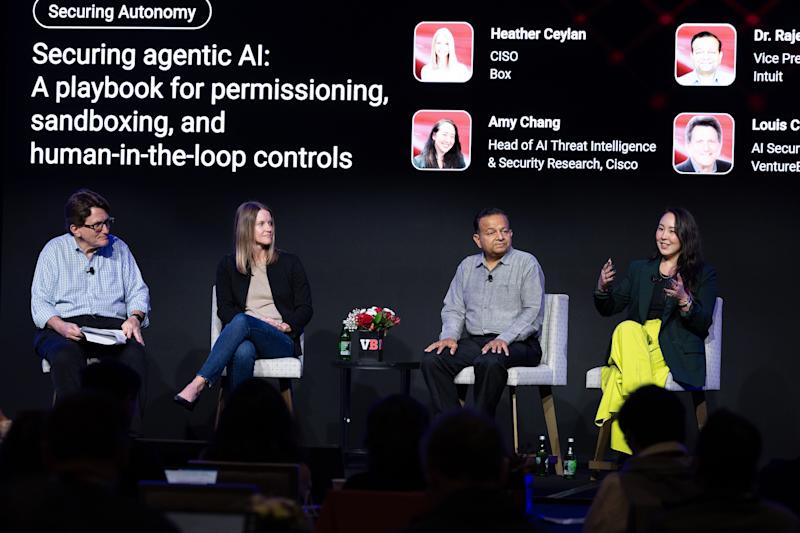
En el contexto actual de la ciberseguridad, la adaptación de los ataques cibernéticos es un desafío que cada vez preocupa más a las empresas. Un estudio reciente realizado por Cisco reveló que los atacantes que utilizan enfoques conversacionales en múltiples turnos logran sortear defensas en un impresionante 88.3% de los casos. Amy Chang, líder de inteligencia de amenazas en Cisco, presentó estos hallazgos en un panel de seguridad centrado en la inteligencia artificial durante el evento VB Transform 2026. Esta estadística debería encender las alarmas en aquellas organizaciones que todavía dependen de programas de red teaming de un solo turno.
La encuesta de junio de 2026 de VentureBeat, que incluyó a 107 empresas, confirma que más del 54% de los encuestados ha experimentado un incidente de seguridad confirmado. Esto incluye un 18% de incidentes confirmados y un 36% que evitaron daños antes de que ocurrieran. A pesar de estas realidades preocupantes, solo un 32% asegura que cada agente de seguridad cuenta con una identidad gestionada y, aún menos, un 30%, aísla a sus agentes de alto riesgo en entornos seguros.
Grandes empresas de seguridad están tomando decisiones significativas para reforzar sus capas de defensa ante estas nuevas amenazas. Por ejemplo, Palo Alto Networks completó en febrero una adquisición de $25 mil millones de CyberArk, mientras que CrowdStrike se comprometió a pagar $740 millones por SGNL. Cisco, por su parte, anunció su intención de adquirir Astrix Security por aproximadamente $400 millones, centrándose en la gestión de identidad y el aislamiento, áreas críticas para las que muchas empresas todavía no han desarrollado estrategias efectivas.
Redefiniendo las estrategias de prueba de seguridad
El enfoque de Cisco ha llevado las pruebas de seguridad a un nuevo nivel. Chang presentó un marco en el cual los agentes no solo responden a ataques, sino que también evalúan escenarios de despliegue y desarrollan ataques relevantes para medir su efectividad. Esta estrategia, aunque avanzada, resalta que la solución es en gran medida simple: una comprensión profunda de los fundamentos de la seguridad es todo lo que se necesita para proteger adecuadamente una organización.
En un entorno igualmente desafiante, Heather Ceylan, CISO de Box, enfatizó la necesidad de simular adversarios de múltiples turnos. Box implementó agentes en su centro de operaciones de seguridad hace aproximadamente un año, comenzando con la aprobación humana para cada acción. Sin embargo, un error del agente hizo que la confianza acumulada se desvaneciera, evidenciando la importancia de la supervisión continua.
Ceylan describió el enfoque de Box como un conjunto de capas concéntricas que aseguran que los agentes no tengan acceso a información sensible sin la debida autorización. Cada tarea de un agente se limita a su contexto específico, lo que minimiza el riesgo de comportamientos no deseados. Este modelo no solo establece un marco de gobernanza claro, sino que también resalta la evolución necesaria en las prácticas de desarrollo seguro.
Estrategias avanzadas y el futuro de la ciberseguridad
Rajesh Parekh, VP de AI y ML en Intuit, aportó una perspectiva crítica sobre la expansión de la superficie de ataque. Los agentes de inteligencia artificial no solo tienen habilidades que pueden volverse vulnerabilidades, sino que también podrían acceder a herramientas que representan un riesgo adicional. Intuit está trabajando en su plataforma GenOS, diseñada para simplificar los métodos de seguridad y permitir que cada desarrollador de agentes herede protecciones sólidas sin reinventar la rueda.
El panel también subrayó la tensión entre la velocidad de desarrollo y las pruebas de seguridad. Ceylan argumentó que las revisiones de código tradicionales y la arquitectura de seguridad están quedando obsoletas, proponiendo un ciclo de desarrollo completamente orientado a agentes que evalúen la vulnerabilidad del código automáticamente. Aunque todavía queda un largo camino por recorrer, su visión de un futuro donde se genere código sin vulnerabilidades es optimista.
Finalmente, la discusión tocó el tema de la detección de intenciones y cómo las organizaciones deben ser proactivas en la seguridad, adaptándose constantemente a los cambios en el entorno. Para el 82% de las empresas que dependen de controles nativos de proveedores como su principal capa de seguridad, la conclusión es contundente: es imperativo probar y simular ataques de manera que reflejen la complejidad de las interacciones reales, o enfrentar las consecuencias en producción.