Recientemente, un ataque masivo en la cadena de suministro ha puesto en evidencia las vulnerabilidades que pueden existir en las integraciones de software entre diferentes organizaciones. Este incidente, que afectó a varios clientes de Qubole, una plataforma de big-data, fue descubierto por la empresa de ciberseguridad Sentra en menos de 24 horas. Los atacantes utilizaron credenciales comprometidas de Qubole para acceder sin autorización a datos sensibles en múltiples compañías, destacando la importancia de mantener un control riguroso sobre las credenciales de terceros.
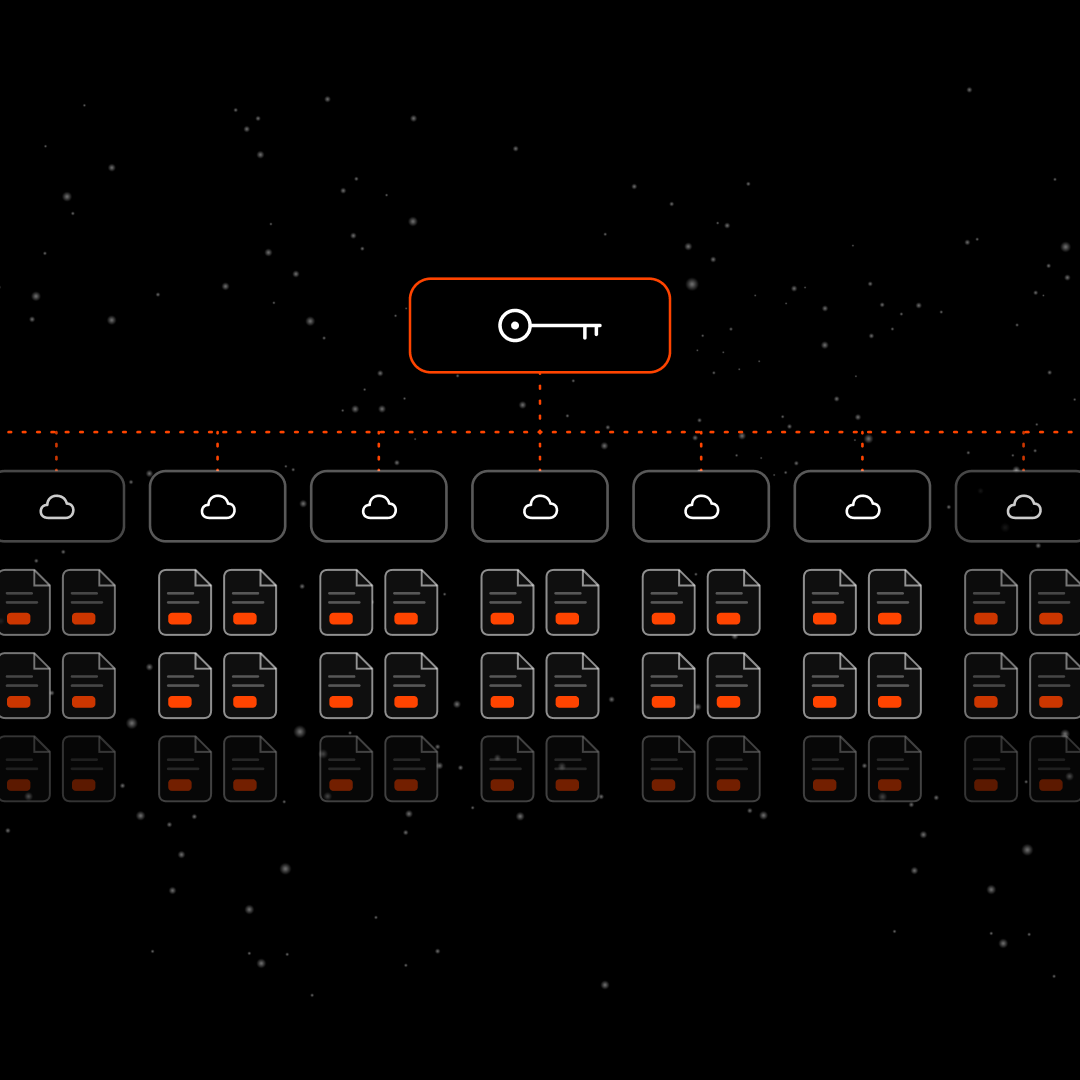
El ataque se realizó a través de roles y permisos que Qubole tenía asignados, permitiendo a los atacantes mover sus piezas de manera casi instantánea entre diferentes organizaciones, aprovechando la confianza previamente establecida. En este contexto, el riesgo de las identidades no humanas, tales como integraciones de proveedores y agentes de automatización, se convierte en un problema crítico, ya que pasan desapercibidas mientras siguen teniendo acceso a datos sensibles.
Análisis del ataque
Más de una docena de organizaciones fueron impactadas en lo que se definió como un ataque de cadena de suministro, donde la confianza depositada en un solo proveedor resultó en un acceso no autorizado. El atacante pudo utilizar cada rol confiado por Qubole en aproximadamente un segundo, extrayendo alrededor de 100 contraseñas y claves en un tiempo de menos de siete minutos. Este acceso se realizó sin realizar acciones destructivas, lo que complicó su detección temprana.
Los roles de Qubole, que habían estado inactivos durante meses, se reactivaron inesperadamente, lo que despertó la atención de los analistas de Sentra. Estos profesionales ya habían identificado riesgos relacionados con este proveedor sin vigilancia adecuada, confirmando que los accesos olvidados pueden convertirse en puertas abiertas para los atacantes.
Credenciales válidas en la red incorrecta
A pesar de que las organizaciones afectadas implementaron prácticas recomendadas para configurar integraciones con Qubole, la presencia de una brecha en la seguridad fue ineludible. Cada rol de Qubole tenía asignado un código de seguridad que el atacante logró presentar correctamente, aparentando ser un usuario legítimo. La actividad maliciosa, sin embargo, se registró desde un servidor externo, lo que resultaba en un comportamiento anómalo que debió haber sido alertado.
La reactivación silenciosa de los roles permitió a los atacantes hacer pruebas iniciales sin levantar sospechas. Desde un inicio cauteloso, comenzaron a robar perfiles de clientes y, rápidamente, ampliaron su acceso a bases de datos críticas. La culminación de este ciclo fue la descarga de respaldos de bases de datos productivas, antes de permanecer inactivos tras obtener lo que buscaban.
Cómo se realizaron las extracciones
Para maximizar el impacto del ataque, los atacantes también implementaron diversas técnicas de extracción de credenciales que podrían facilitar aún más su acceso. Entre estas, destacaron la recolección de secretos a través de administradores de contraseñas y la lectura de parámetros sensibles a través de varios servicios de la nube.
La detección y respuesta de datos (DDR) se vuelven esenciales para監控 cómo cada identidad utiliza los datos, lo que permitiría detectar comportamientos atípicos en tiempo real. En este caso, la actividad del atacante se evidenció gracias a un acceso legítimo, pero un monitoreo constante podría haber prevenido el ataque.
Respuestas inmediatas y acciones correctivas
Después de identificar el ataque, Sentra pudo proporcionar a las empresas afectadas una serie de cinco acciones claras para mitigar el impacto:
- Revocar la confianza en Qubole en todos los roles.
- Rotar todas las credenciales comprometidas y proporcionar pautas específicas.
- Bloquear las direcciones IP del atacante.
- Preservar los registros de actividad antes de que expiren.
- Informar a Qubole sobre la brecha.
Este caso pone de manifiesto que un solo proveedor comprometido puede representar un peligro significativo para múltiples objetivos. Las organizaciones deben adoptar un enfoque de cero confianza y realizar una auditoría completa de las integraciones en su entorno. Identificar y eliminar accesos innecesarios es fundamental para proteger la información crítica.
El tiempo de respuesta de Sentra, que logró identificar el problema en tan solo un día gracias a su preexistente clasificación de datos sensibles y seguimiento de accesos, resalta la importancia de contar con herramientas de ciberseguridad proactivas. Las organizaciones deben adoptar controles de seguridad mejorados para prevenir futuros incidentes, tales como descubrimiento continuo de datos sensibles, mapeo de identidades y detección de anomalías en tiempo real.