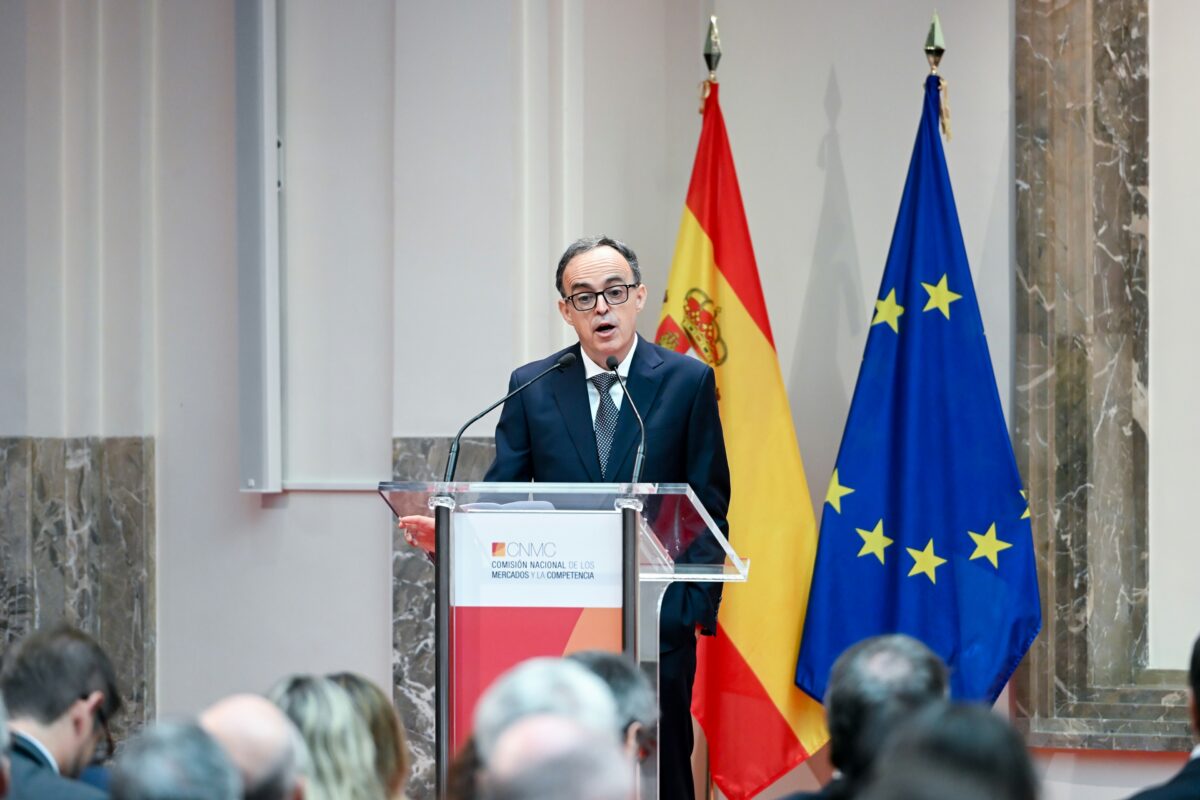
La ciberseguridad en el sector eléctrico español se encuentra en el punto de mira. La Comisión Nacional de los Mercados y la Competencia (CNMC) ha decidido realizar un análisis exhaustivo de los riesgos cibernéticos que enfrentan las principales compañías del sector. Este examen se centra en la dependencia de tecnologías de proveedores, así como en la infraestructura digital que utilizan estas empresas, lo que refleja una creciente preocupación por la seguridad energética en un entorno global incierto.
Esta iniciativa surge en respuesta al reglamento de la Unión Europea aprobado para 2024, que busca fortalecer la ciberseguridad de las estructuras energéticas críticas, especialmente tras los recientes conflictos geopolíticos, como la invasión rusa a Ucrania. Las empresas afectadas, entre las que se encuentran Red Eléctrica, Iberdrola, Endesa, Naturgy y EDP, deberán identificar vulnerabilidades que puedan comprometer su operativa y, por ende, el suministro eléctrico.
La CNMC ha aprobado diversas metodologías que permitirán clasificar los ciberataques según su impacto. Se utilizará una escala de cinco niveles, donde un ciberataque se considerará de impacto alto si pone en riesgo el suministro de 1,000 megavatios, y crítico si afecta la generación de 3,000 megavatios. Esta medida está alineada con el objetivo de ofrecer una evaluación detallada de la conexión entre las eléctricas y sus proveedores, identificando potenciales brechas en la seguridad.
Evaluación integral de infraestructuras
El análisis abarcará elementos cruciales de la infraestructura digital, incluyendo programas informáticos, equipos electrónicos, redes de comunicación y servicios en la nube. La metodología obliga a las empresas a examinar las dependencias de proveedores críticos, lo que es vital para evitar posibles ataques que, de manera encadenada, puedan afectar a múltiples operador.
La CNMC también revisará cómo las compañías gestionan el riesgo vinculado a sus proveedores, evaluando si dependen de un solo actor para servicios esenciales. En este sentido, la situación actual es delicada, debido a la presión de Bruselas para que los países miembros reduzcan su dependencia de proveedores considerados de riesgo, especialmente aquellos de Asia.
En España, por ejemplo, Huawei tiene una presencia considerable en proyectos del sector solar, lo que subraya la necesidad de evaluar cómo esta dependencia podría afectar la estabilidad del suministro eléctrico en caso de un ciberataque a gran escala.
Impacto potencial y respuesta regulatoria
La CNMC estará recopilando estadísticas sobre ciberataques y amenazas registradas en los últimos tres años para proporcionar un panorama claro de la situación de la ciberseguridad en España. Esta información será fundamental para establecer protocolos de respuesta ante incidentes, permitiendo una gestión más efectiva de los riesgos.
Con la creciente digitalización del sector eléctrico, es esencial contar con un marco regulatorio que no solo identifique vulnerabilidades, sino que también actúe de forma proactiva para proteger las infraestructuras nacionales de ciberataques que podrían tener consecuencias devastadoras. La estabilidad del sistema eléctrico es un aspecto esencial no solo para la economía, sino también para la seguridad nacional, haciendo de este análisis un paso crucial hacia un futuro más seguro.