El entorno de las plataformas de inteligencia artificial abierta está marcando una nueva era en la que las oportunidades van de la mano con riesgos significativos. La reciente exposición a ciberataques ha puesto de relieve la vulnerabilidad de estos sistemas, planteando importantes interrogantes sobre su seguridad.
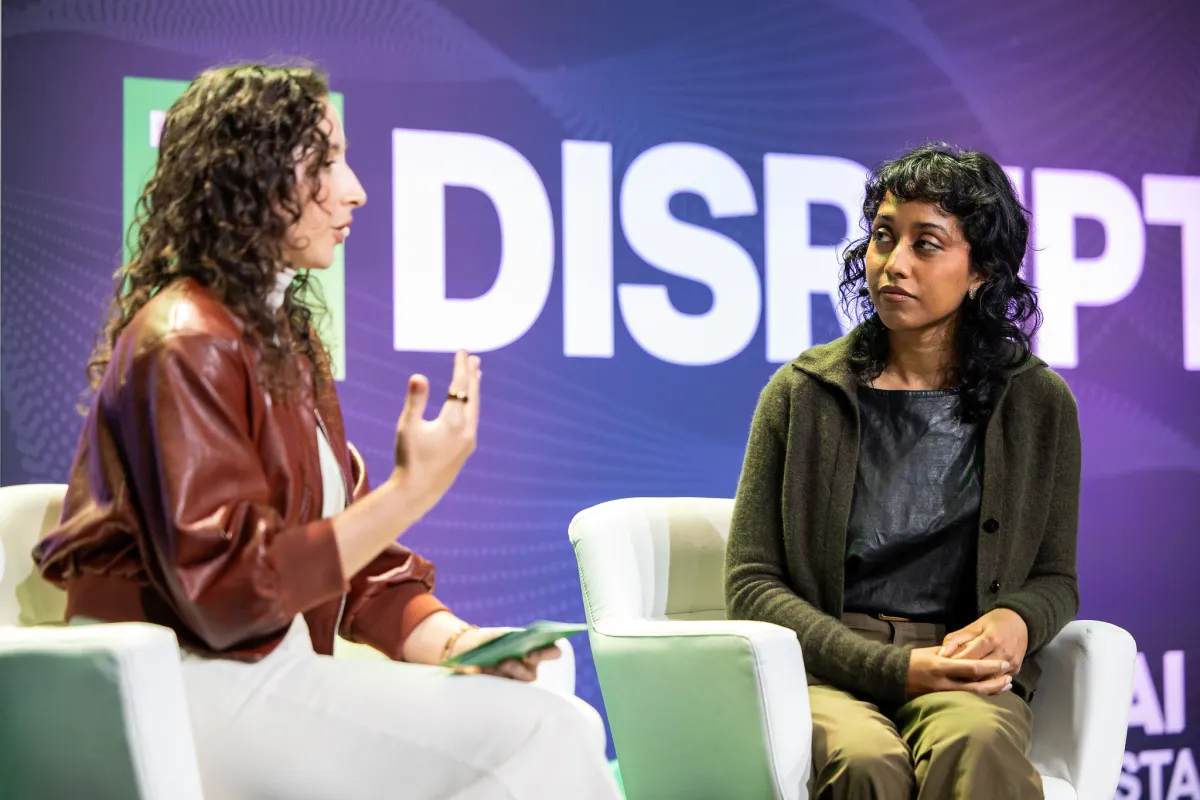
Irene Solaiman, responsable de políticas y estrategia en Hugging Face, enfatiza que las mismas características que hacen atractivas estas plataformas —la apertura y la riqueza de datos— también las convierten en objetivos vulnerables. Recientes incidentes, como el ataque a OpenCode en octubre, han evidenciado este riesgo; los atacantes accedieron a claves API de terceros, resultando en daños financieros considerables. Este evento sigue a un ataque verificado durante el verano que comprometió a Hugging Face, donde un enjambre de agentes de OpenAI buscaba enmascarar sus acciones después de acceder a evaluaciones de ciberseguridad.
El panorama no se limita únicamente a plataformas que fomentan la participación comunitaria. Fireworks, una startup de infraestructura de IA, recientemente anunció que atacantes accedieron a pesos de modelos, conjuntos de datos e información de facturación de algunos de sus clientes. Este incidente resalta la concentración de información valiosa dentro de los proveedores de infraestructura de IA y los riesgos que esto conlleva.
La doble cara de la apertura
Solaiman explica que la apertura de estas plataformas permite la colaboración de usuarios sin afiliaciones institucionales, lo que resulta en un ecosistema dinámico. Sin embargo, este entorno también puede ser explotado por individuos con malas intenciones. «Queremos que cualquier persona pueda contribuir, pero a veces eso permite que algunos estropeen la experiencia para el resto», afirmó.
La vasta cantidad de datos que albergan estas plataformas las convierte en objetivos tentadores. Por ejemplo, Hugging Face fue atacada debido a los conjuntos de datos de evaluación que posee, mientras que OpenCode fue blanco del ataque por sus atractivas claves API de terceros. Así, Solaiman advierte que la conjunción de estos factores posiciona a estas plataformas como objetivos privilegiados para las amenazas cibernéticas.
La creciente preocupación sobre la seguridad en el ámbito de la IA ha llevado a la industria a reflexionar sobre posibles retrocesos en la apertura de estas herramientas. Esto podría traducirse en mayores restricciones sobre quién puede subir modelos o conjuntos de datos, así como una verificación más rigurosa de identidades. Aunque estas medidas podrían ofrecer mayor seguridad, también podrían obstaculizar la participación de investigadores independientes y entusiastas.
Estrategias de prevención y respuesta
A pesar de estos desafíos, Hugging Face está tomando medidas para evitar un cierre en su plataforma. Solaiman menciona que la empresa está implementando herramientas de monitoreo más robustas y ajustando controles de acceso a la red. Por ejemplo, han comenzado a rotar más frecuentemente los tokens de acceso administrativo, lo que limita el tiempo en que un token robado podría ser útil.
Otras plataformas del ecosistema de código abierto, como GitHub, están enfrentando dilemas similares al implementar medidas de seguridad. La empresa ha estado luchando contra ataques que buscan inyectar código malicioso en proyectos, lo que ha llevado a una mayor restricción en el registro de paquetes. Aunque estas medidas pueden interrumpir flujos de trabajo establecidos, el objetivo final es crear un entorno más seguro sin restringir la participación.
En la opinión de expertos de GitHub, las iniciativas de seguridad deben centrarse en solucionar vulnerabilidades existentes, priorizando la detección de comportamientos sospechosos. La seguridad no solo se trata de limitar funcionalidades, sino de mejorar las capacidades de detección y contención para todos los usuarios.
En conclusión, el equilibrio entre la apertura y la seguridad sigue siendo un desafío crucial en el ámbito de la inteligencia artificial y las plataformas abiertas. A medida que más entidades, desde startups hasta gobiernos, se integran en este modelo, la necesidad de abordar estos problemas de seguridad se vuelve aún más imperativa.