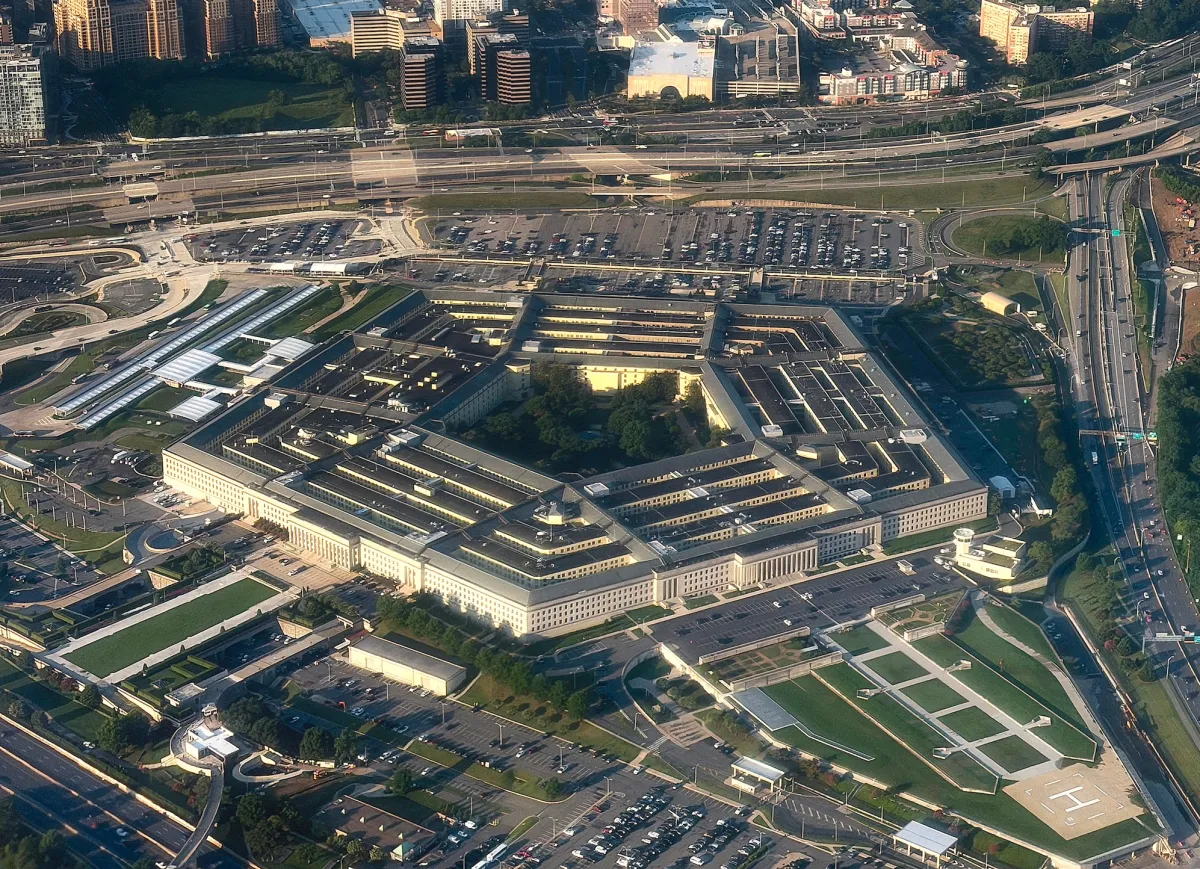
Un reciente incidente de seguridad ha dejado expuesta la información personal de millones de miembros actuales y antiguos de las fuerzas armadas de Estados Unidos. Esta vulnerabilidad, que afecta a datos sensibles, ha sido confirmada por el Centro de Datos de Mano de Obra de Defensa (DMDC). La brecha de seguridad se prolongó durante varios meses, desde octubre de 2025 hasta mediados de julio de 2026, a través de un sistema de intercambio de archivos no especificado.
Las consecuencias de esta filtración son significativas, ya que aproximadamente 2.8 millones de personas vivas y cerca de 300,000 fallecidas se han visto afectadas. Esta cifra surge de un comunicado de oficiales del Pentágono. El DMDC, aunque no muy conocido por el público general, gestiona más de 60 millones de registros de personal militar, civil y sus familias, esenciales para la determinación de beneficios como atención médica y jubilación.
El DMDC también actúa como el principal proveedor de gestión de identidad del sistema militar, vinculando a los miembros activos y a los empleados con credenciales utilizadas para acceder a sistemas informáticos, edificios y bases del Pentágono. Según las declaraciones de la unidad, “la seguridad de la información de identidad es primordial”, lo que pone de relieve la gravedad de esta brecha.
A pesar de la inquietud que genera este incidente, el Departamento de Defensa ha declarado que hasta el momento no hay indicios de que la información haya sido utilizada de manera indebida. No obstante, el proceso a través del cual han llegado a esta conclusión no ha sido divulgado. La falta de comunicación sobre las identidades de los atacantes y la forma en que se llevó a cabo la violación de datos añade un nivel adicional de ansiedad en torno a la seguridad de la información gubernamental.
Contexto de Brechas de Datos en el Gobierno
Este incidente se produce en un contexto donde las violaciones de datos del personal federal se han vuelto cada vez más comunes. De hecho, en septiembre, la FBI también sufrió un ataque atribuido al grupo de hackers ShinyHunters, que afirmó haber robado información personal de la mayoría de sus agentes y solicitantes. Este tipo de infracción ha sido catalogado como un “desastre de contrainteligencia”, dado el riesgo potencial de que gobiernos extranjeros utilicen tales datos para crear perfiles o coaccionar a individuos relacionados con la seguridad nacional.
El hecho de que estas brechas se repitan sugiere que las medidas de ciberseguridad en las organizaciones gubernamentales deben ser revisadas y reforzadas. En 2015, una violación significativa de datos en la Oficina de Administración de Personal de EE.UU. propició el robo de registros de más de 22 millones de empleados, muchos de ellos con autorizaciones de seguridad. Frecuentemente, estos incidentes revelan fallas en la protección de la información crítica, lo que podría tener consecuencias bien graves tanto para los individuos como para la seguridad nacional.
La reciente situación con el DMDC subraya la necesidad de que las entidades gubernamentales implementen tecnologías más robustas y protocolos de seguridad para proteger la información sensible y evitar que incidentes de esta magnitud se repitan. La confianza del público en sus instituciones depende de la capacidad de estas para proteger la seguridad de los datos personales de quienes sirven y han servido a su nación.