Recientemente, investigadores del Departamento de Cibercrimen de la Unidad Central Operativa (UCO) de la Guardia Civil han desmantelado un grupo de ransomware conocido como KillSec, identificando a un joven rumano de 16 años residente en Alicante como su presunto administrador. Este grupo ha ejecutado más de 1.000 ataques cibernéticos a nivel global, de los cuales aproximadamente 500 resultaron exitosos, afectando a más de 280 víctimas.
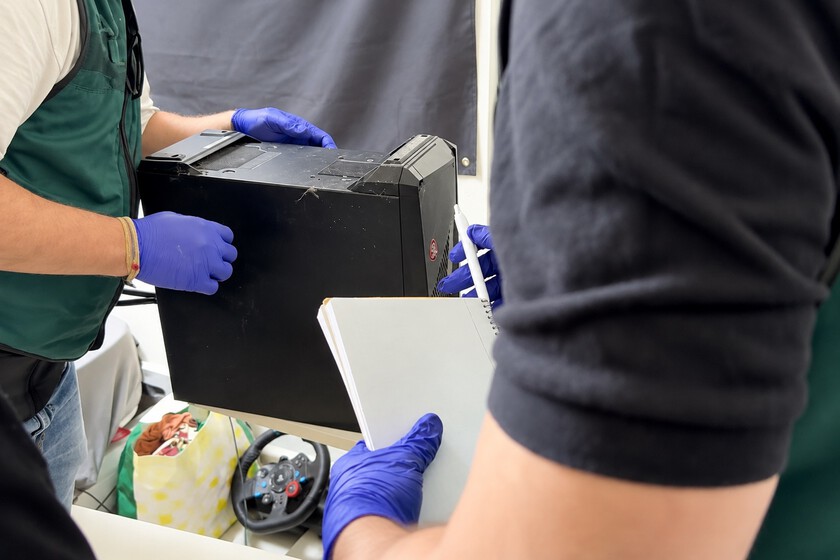
De estas, algunas han pagado rescates que rondan los 500.000 euros en criptomonedas. Durante las intervenciones en varios domicilios y en un hotel en la provincia, se confiscó un importante arsenal de tecnología, incluidos ordenadores, teléfonos móviles y carteras digitales de criptomonedas. Además, se contabiliza una mujer como investigada por su posible conexión con estos delitos.
Investigación Internacional y Detenciones
Esta operación, denominada Rotoma, comenzó en 2025 gracias a la colaboración con el FBI, que indagaba sobre individuos vinculados a KillSec en España. En paralelo, los Mossos d’Esquadra estaban tras la pista de un ataque a Infraestructures.cat, una entidad pública en Cataluña, donde se extrajeron datos sensibles y se intentó extorsionar a la organización. Los daños se estiman cercanos al millón de euros.
La investigación coordinada permitió rastrear al adolescente y su relación con el ciberataque en cuestión. Los investigadores le asignan múltiples roles dentro del grupo: administrador, desarrollador, negociador y afiliado.
La operación también se enmarca dentro de un esfuerzo internacional más amplio, la operación KillSwitch, en la que Europol y Eurojust colaboraron con autoridades de nueve países, incluyendo Reino Unido y Estados Unidos, lo que llevó a diversas detenciones y el control de servidores y dominios asociados al grupo. En total, se recuperaron al menos 110 terabytes de información robada.
KillSec: El Modelo de Negocio de un Ransomware
A pesar de la sorprendente juventud del presunto líder, el funcionamiento del grupo es decepcionantemente profesional. KillSec ofrecía su ransomware como un servicio de alquiler por 250 dólares, en el que afiliados podían obtener la versión para Windows y pagar un porcentaje de los rescates recaudados, teniendo presencia en varios sectores industriales, industrias que fueron duramente golpeadas.
Con un primer mensaje que apareció en Telegram en octubre de 2023, su actividad se expandió rápidamente. En noviembre de 2024, el grupo lanzó una versión del malware capaz de atacar servidores VMware ESXi, y también ofrecía la venta directa de información robada, con precios oscilando entre 5.000 y 500.000 dólares.
Los atacantes utilizaban vulnerabilidades de software y accesos mal protegidos, en especial en servicios de almacenamiento en la nube, para sustraer información. Esta información era posteriormente publicada en la dark web, bajo la amenaza de filtrarse si no se pagaba el rescate.
Implicaciones Legales para un Menor
En este contexto, la detención del menor está regida por la Ley Orgánica 5/2000 de responsabilidad penal del menor, que aplica a individuos entre 14 y 18 años. Dependiendo del contexto del delito, las posibles sanciones varían entre uno y seis años de internamiento, en régimen cerrado, seguido de libertad vigilada.
El caso de este joven plantea serias cuestiones sobre la criminalidad juvenil en la era digital. En el pasado, otros jóvenes involucrados en ciberataques han enfrentado consecuencias variadas, desde liberaciones sin cargos hasta medidas más severas por actos considerados de extrema gravedad.
Consejos de Seguridad para Empresas
Bitdefender ha proporcionado consejos esenciales para las empresas que operan con datos en la nube. Se recomienda priorizar el parcheo de software expuesto y revisar los accesos a los servicios de almacenamiento, especialmente aquellos que pueden haber quedado desatendidos. En caso de ataques, el Instituto Nacional de Ciberseguridad (INCIBE) sugiere no pagar rescates y contactar con su línea de ayuda.
Las autoridades continúan el análisis de los dispositivos y datos recuperados, manteniendo abiertas las investigaciones y la posibilidad de nuevas acciones legales contra quienes estén involucrados en esta red delictiva.