En un escenario digital en constante evolución, los ciberdelincuentes están utilizando el creciente interés en la inteligencia artificial agéntica para lanzar ataques más sofisticados y engañosos. Esto se refleja en el último informe de Threat Insights de HP Wolf Security, que analiza las tácticas más recientes empleadas por los actores maliciosos para comprometer la seguridad de usuarios y organizaciones.
Investigadores de HP han recopilado datos de millones de dispositivos que utilizan su solución de ciberseguridad, lo que permite identificar ciberataques reales. Entre abril y junio de este año, se registraron tres campañas de ciberataques notables. Los atacantes han intensificado el uso de métodos como el phishing a través de códigos QR y están desarrollando malware más avanzado para evadir sistemas de detección.
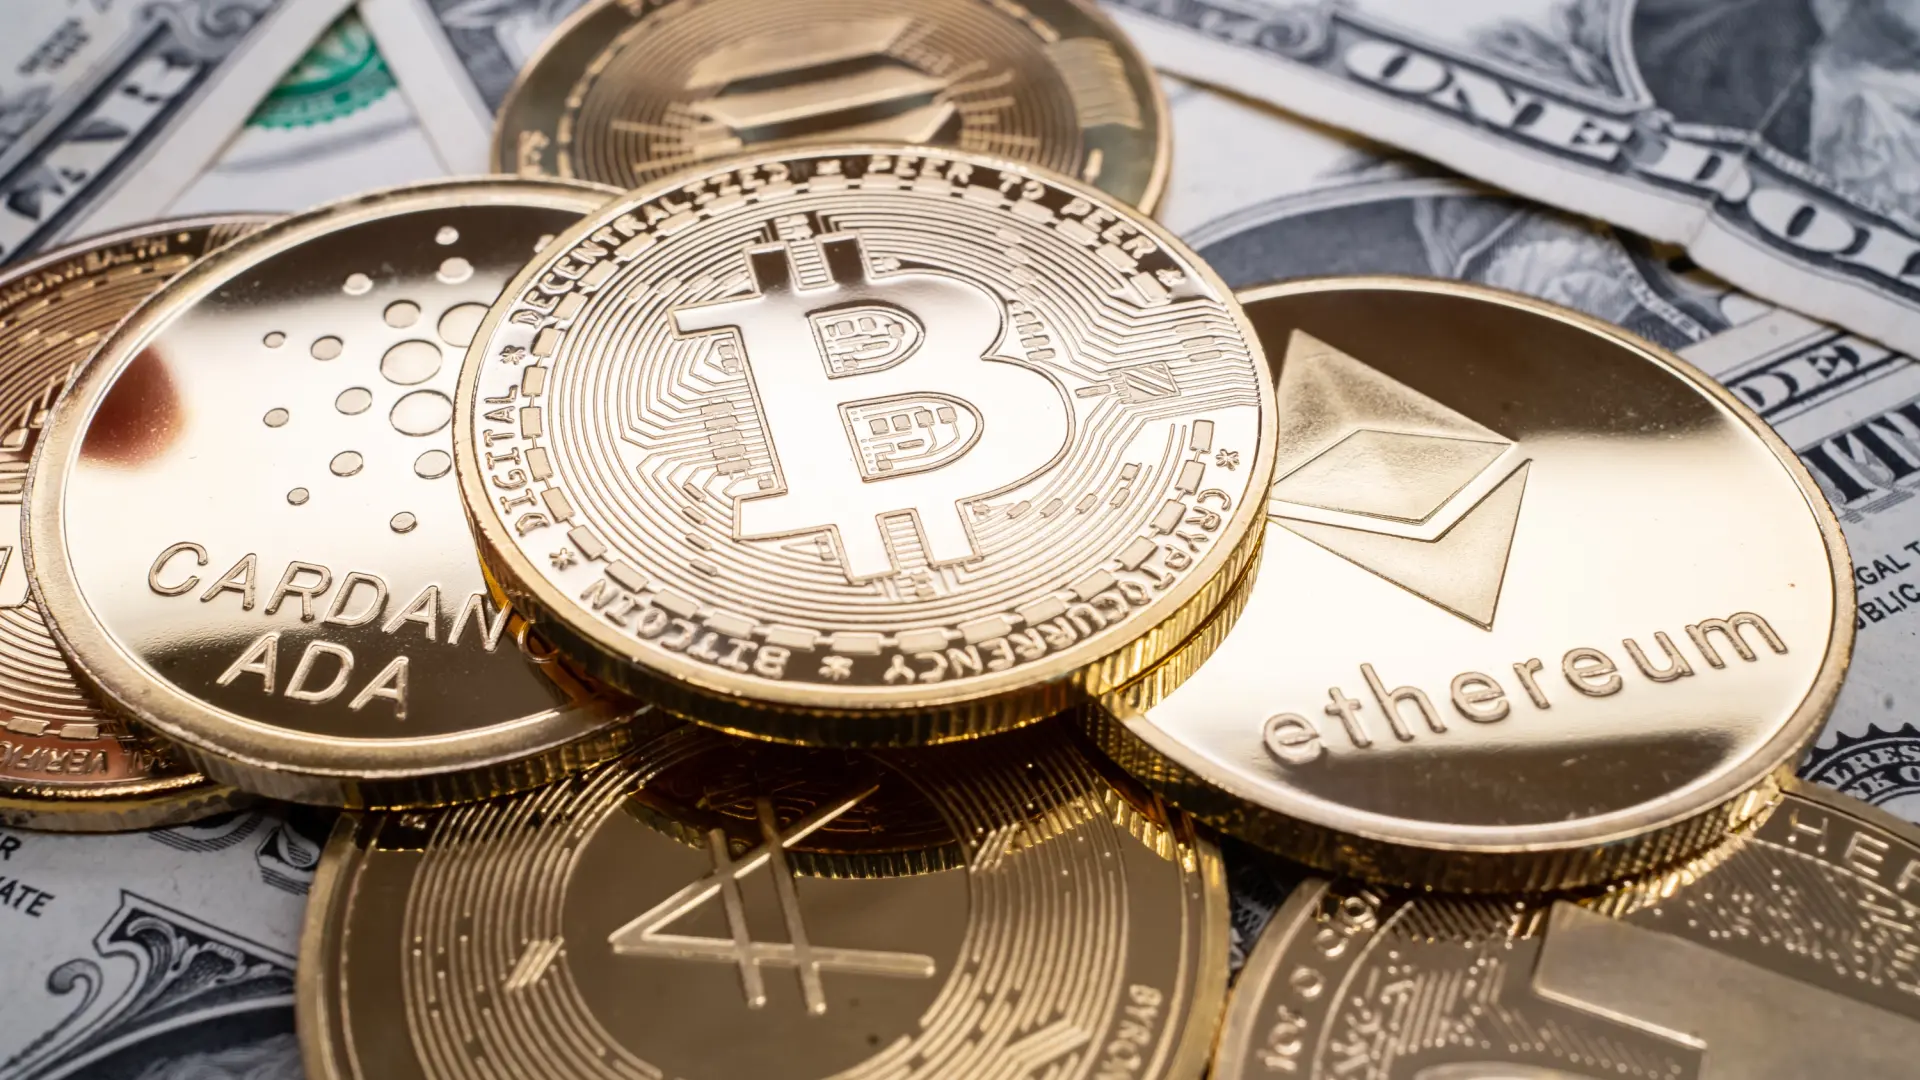
Una de las campañas más alarmantes implica la creación de falsos agentes de inteligencia artificial para negociar criptomonedas. Los ciberdelincuentes persuaden a las víctimas para que sustituyan sus servicios de asesoría financiera por estos agentes fraudulentos, llevándolos a descargar malware a través de un sitio web que simula un asistente de IA para trading. Este malware, conocido como Needle Stealer, está diseñado para robar las credenciales de las carteras digitales.
Una vez instalado, el malware analiza los navegadores en busca de extensiones legítimas como Coinbase y MetaMask, y las reemplaza por versiones maliciosas. Al ingresar sus credenciales, las víctimas inadvertidamente entregan sus datos a los atacantes, quienes pueden acceder a sus fondos de criptomonedas. Patrick Schläpfer, investigador principal de HP Security Lab, señala que estos enfoques exigen un cambio en la manera en que los usuarios perciben la seguridad digital, dado que ahora se enfrentan a engaños cada vez más convincentes.
Cambios en el Panorama de Amenazas
Otra de las campañas analizadas es la de Phantom Gate, un cargador de malware que complementa el conocido Phantom Stealer. Este último, que se ofrece como software legítimo, permite a los ciberdelincuentes robar información sensible, como credenciales y datos financieros. La combinación de estas herramientas les permite escalar sus operaciones de manera más eficiente y peligrosa, lo que se traduce en un aumento del riesgo de brechas de seguridad significativas para las organizaciones.
Además, se ha observado un repunte en el uso de phishing a través de códigos QR. Los delincuentes envían documentos PDF en los que el contenido aparece difuminado, instando a las víctimas a escanear un código QR para acceder al contenido. Esto redirige a los usuarios a páginas fraudulentas que aprovechan la menor protección de los dispositivos móviles, aumentando así la probabilidad de que las credenciales sean comprometidas.
El servicio HP Wolf Security permite analizar los ciberataques en un entorno seguro, evitando que el malware afecte los dispositivos. Los datos muestran que, a pesar de haber hecho clic en 60,000 millones de archivos adjuntos, no se han registrado brechas de seguridad, lo que evidencia la efectividad del sistema de contención implementado.
Una observación crucial del informe indica que al menos el 10% de las amenazas detectadas en correos electrónicos lograron eludir uno o más escáneres. El malware se distribuye principalmente a través de archivos ejecutables, representando el 40% de los casos, seguido de archivos comprimidos (38%) y documentos PDF (7.5%).
James Wright, director global de Seguridad de Sistemas Personales de HP, enfatiza la creciente movilidad de los usuarios entre diferentes dispositivos y aplicaciones. En un panorama así, los ciberdelincuentes continúan adaptando sus enfoques para capitalizar cada vulnerabilidad encontrada. Por ello, las organizaciones deben implementar un enfoque de confianza cero, que se basa en el aislamiento y la contención, para protegerse de riesgos inminentes derivados de clics y descargas no confiables.