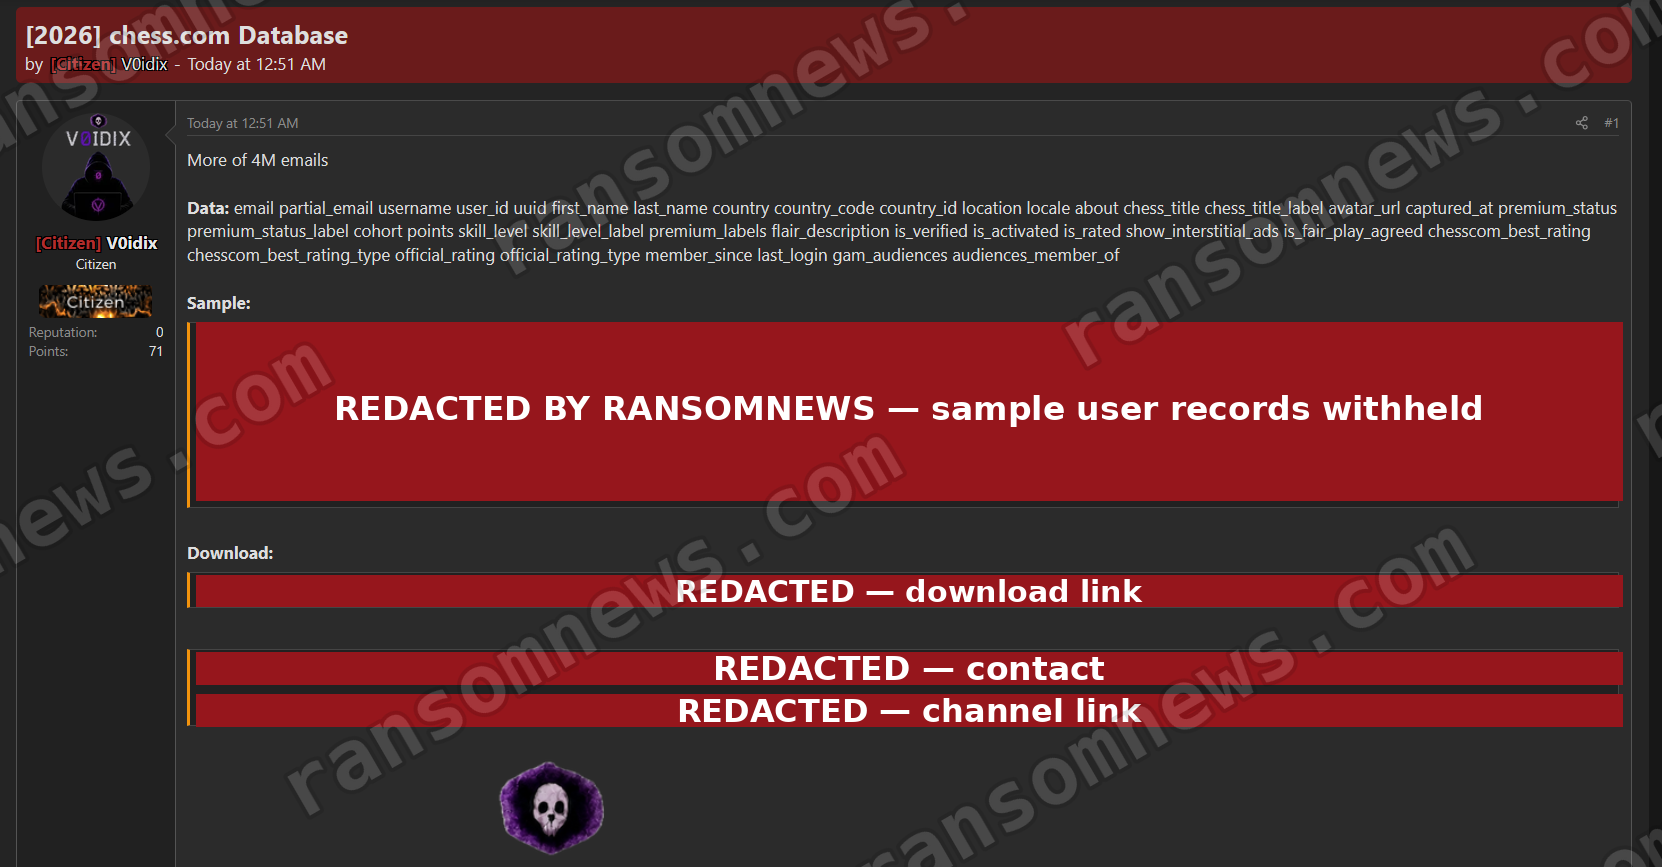
Recientemente, Chess.com se ha visto en el centro de atención debido a una filtración masiva que ha expuesto más de 7.3 millones de perfiles de usuarios. A diferencia de los hacks típicos, las evidencias apuntan a que la información fue obtenida mediante scraping, un proceso que aprovecha las características de interfaz de una plataforma para extraer datos sin autorización.
La filtración consiste en un archivo de 15.5 GB que contiene registros de usuarios, y ha sido compartido gratuitamente en foros de filtraciones de datos. Un análisis técnico ha confirmado que la información es genuina y reciente, aunque, sorprendentemente, no se observaron vulnerabilidades en los servidores de Chess.com.
El archivo se presenta como un único archivo 7-Zip que, al descomprimirse, revela una tabla con más de 7.3 millones de registros, cada uno con 38 campos que incluyen datos personales como nombres, ubicaciones, calificaciones de ajedrez y estatus de suscripción. Aunque cada registro contiene direcciones de correo electrónico, no se han filtrado contraseñas ni datos de pago, lo que representa un alivio para los usuarios en términos de seguridad inmediata.
A través de un análisis detallado, se descubrió que cada identificador de usuario en la base de datos guardaba un sello temporal. Comparando estos registros con las fechas de registro de las cuentas, se obtuvo una coincidencia del 100%, lo que indica que se trata de datos auténticos. Sin embargo, la recolección de datos no ocurrió de una sola vez, sino que se distribuyó a lo largo de nueve días, un patrón que apunta a la ejecución de un proceso programado en lugar de un ataque masivo único.
Este tipo de incidentes no es nuevo para Chess.com. En 2023, se reportó un caso similar donde 828,000 registros fueron expuestos. En esa ocasión, la empresa dejó claro que no se trataba de una vulnerabilidad en su infraestructura, sino que los datos habían sido recolectados abusando de la función de búsqueda de amigos de la plataforma. El reciente incidente parece ser una repetición de esa táctica, esta vez a una escala mucho mayor.
Sin embargo, hay un dato curioso que sugiere que la recolección no fue completamente pública: aparecen etiquetas de segmentación de audiencia de Google Ad Manager en cada registro, lo que sugiere que el responsable pudo tener acceso a un punto de entrada más que las APIs públicas de Chess.com. Este es un aspecto que la empresa debe investigar detenidamente.
El individuo detrás de la distribución del archivo, conocido como V0idix, ha creado una reputación al compartir bases de datos de forma gratuita, sin ningún interés monetario aparente. Esto muestra un cambio en la motivación de algunos individuos que manejan este tipo de datos, poniendo mayor énfasis en la recopilación en lugar de obtener una ganancia económica directa.
A pesar de que no se han expuesto contraseñas, los usuarios aún deben ser precavidos ante posibles intentos de phishing que utilicen la información filtrada. La combinación de nombres reales, correos electrónicos y calificaciones puede ser utilizada para crear mensajes fraudulentos que buscan engañar a los usuarios. Por lo tanto, es esencial que los afectados revisen sus cuentas y sean cautelosos con la correspondencia inesperada relacionada con Chess.com.