En un entorno digital cada vez más complejo y expuesto, las amenazas cibernéticas evolucionan a una velocidad alarmante, afectando especialmente a las startups y empresas que dependen de la inteligencia artificial (IA) para su operación y desarrollo. Recientemente, un doble ataque a un servidor de Langflow ha resaltado la vulnerabilidad de los modelos de IA y la necesidad urgente de robustecer las estrategias de ciberseguridad.
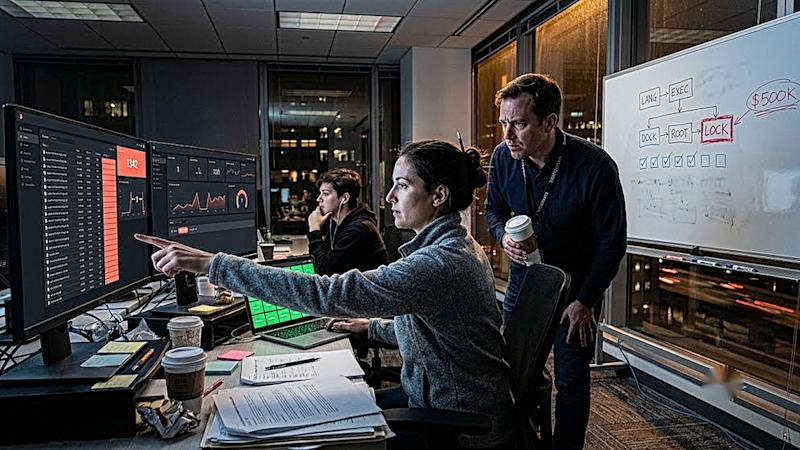
Los incidentes, documentados por el equipo de investigación de Sysdig, ocurrieron entre el 1 y el 20 de julio de 2025. El primer ataque se aprovechó de una vulnerabilidad en el endpoint de validación de código de Langflow, que permite la ejecución de Python sin autenticación adecuada. En esta primera incursión, el atacante cifró más de 1,300 elementos de configuración de Alibaba Nacos utilizando una función de cifrado de MySQL, mientras que en el segundo ataque, se desplegó un ransomware llamado ENCFORGE, diseñado específicamente para destruir activos de IA.
Una amenaza diseñada para objetivos específicos
ENCFORGE destaca por su enfoque meticuloso. La lista de extensiones de archivo que busca cifrar incluye puntos de control de PyTorch y TensorFlow, así como otros formatos utilizados en los despliegues de modelos de lenguaje. A diferencia de los ransomware genéricos, este malware está programado para apuntar deliberadamente a archivos relevantes para modelos de IA, señalando una nueva era de ransoming que no solo busca financiarse, sino despojar a las empresas de sus activos más valiosos.
El atacante no se limitó a cifrar archivos al azar; su código se orientó específicamente a componentes críticos y, a diferencia de otros ransomware que extorsionan, ENCFORGE no exfiltró datos ni dejó abierta la posibilidad de un rescate. En su lugar, destruyó la funcionalidad de los modelos, lo que representa un golpe significativo para cualquier organización que confíe en ellos.
Impacto financiero devastador
El costo de restaurar un modelo de IA comprendido como «fine-tuned» puede ir desde $75,000 hasta $500,000, dependiendo de la complejidad y los recursos requeridos. Esta cifra representa no solo el costo del procesamiento en la nube necesario para recrear el modelo, sino también el tiempo y los recursos humanos implicados en el proceso de reconstrucción. Este escenario hace que pagar el rescate no sea una solución viable, dado que en muchos casos, las claves para la restauración nunca son guardadas.
A pesar de la gravedad de estas amenazas, muchas empresas parecen subestimar el riesgo financiero que representan las brechas de seguridad. Un enfoque más efectivo radicaría en considerar los riesgos desde una perspectiva empresarial, reconociendo que un modelo destruido puede tener un costo tangible conocido que resuena en el ámbito de la alta dirección.
Desafíos persistentes en ciberseguridad
A medida que los ataques cibernéticos se vuelven más sofisticados, las organizaciones deben adaptarse a nuevas realidades. La vulnerabilidad de Langflow que fue explotada en estos ataques, catalogada con un CVSS de 9.8, ya había sido reportada con un plazo para su corrección que había pasado ampliamente. Esto destaca una tendencia preocupante: aunque se publican parches y se emiten recomendaciones, la implementación efectiva a menudo se retrasa, haciendo a las empresas vulnerables.
Según expertos, el problema no radica únicamente en las herramientas técnicas, sino también en la cultura organizacional que las rodea. La falta de concienciación sobre los riesgos y la necesidad de protección específica para activos asociados a IA es un claro indicador de dónde se encuentran las prioridades en muchas empresas.
Pasos hacia una mayor seguridad
Frente a este panorama, los especialistas sugieren varias acciones que las organizaciones pueden tomar sin necesidad de inversiones adicionales significativas. Estas incluyen actualizar todas las instancias de Langflow a las versiones más recientes, supervisar el acceso a sus sistemas y asegurar las cargas de trabajo de Docker, así como identificar y proteger explícitamente los artefactos de modelo dentro de sus planes de respaldo.
El creciente protagonismo de los agentes de IA en entornos empresariales implica que los equipos de seguridad deben estar continuamente revisando y adaptando sus estrategias. Con una amenaza tangible que busca despojar a las empresas de sus activos más críticos, la vigilancia cibernética y la preparación proactiva son más importantes que nunca.